APT28 (grupo de ameaças persistentes avançadas, ou APT, na sigla em inglês), ator de ameaças patrocinado por Estados e ligado à Rússia, também conhecido como BlueDelta, Fancy Bear e Forest Blizzard, teria realizado ataques contra dois Estados-membros da Organização do Tratado do Atlântico Norte (OTAN).
A equipe de caça a ameaças da Symantec, que acompanha o conjunto de atividades sob o codinome Swallowtail, identificou o uso de um backdoor (porta dos fundos) chamado HOOKEDGE e de um carregador (loader) até então não documentado. Esse carregador foi projetado para descriptografar e executar, na memória, uma carga criptografada, usando uma chave criptográfica fornecida durante a execução.
Os alvos da atividade incluíam uma agência de aplicação da lei, um fabricante naval e um fabricante de motores para aeronaves militares, entidades que detêm informações de interesse para uma agência de inteligência estrangeira, afirmou a unidade de inteligência de ameaças pertencente à Broadcom.
"Durante um dos ataques contra o fabricante naval, os operadores voltaram repetidamente a um host comprometido ao longo de uma semana, em uma atividade que aparentava ser manual, com alguém digitando comandos diretamente", afirmou a Symantec em relatório compartilhado com o The Hacker News. "Eles roubaram material de credenciais usando duas técnicas separadas, abriram um túnel SSH (protocolo Secure Shell) persistente para a rede interna da organização e implantaram um carregador reflexivo até então não documentado."
O uso do HOOKEDGE pela APT28 foi documentado publicamente pela primeira vez pelo grupo de pesquisa Insikt Group, da Recorded Future, no fim de agosto de 2026. A divulgação estava relacionada a uma campanha de espionagem cibernética contra organizações governamentais e diplomáticas da Romênia, da Espanha e da Turquia, entre setembro de 2025 e o início de abril de 2026.
O HOOKEDGE compartilha sobreposição significativa de código e de técnicas operacionais com o HEADLACE, um implante modular para Windows que a APT28 vem usando em ataques contra diplomatas desde abril de 2023. Entregue por meio de iscas de spear-phishing (phishing direcionado), o HOOKEDGE é um script em lote do Windows bastante simples, capaz de receber comandos do atacante e enviar os resultados de volta.
O backdoor é entregue por meio de documentos do Microsoft Word com macros e se comunica exclusivamente por uma URL do webhook[.]site, que serve como canal para preparar tarefas e receber a saída da execução. As máquinas infectadas buscam essas tarefas por meio de uma instância oculta e fora da tela do navegador Microsoft Edge, em vez de depender de um downloader tradicional.
No ataque contra o fabricante naval, no fim de julho de 2026, os atores teriam implantado novas variantes do HOOKEDGE que deixam de usar o webhook[.]site e passam a utilizar um endereço IP dedicado ("185.82.218[.]119:443") tanto para receber tarefas quanto para exfiltrar dados.
"Os atacantes usaram duas técnicas distintas de roubo de credenciais", afirmou a Symantec. "Em uma delas, colocaram uma chave privada SSH no host comprometido e a usaram imediatamente para abrir uma conexão SSH com o próprio servidor, solicitando um túnel persistente em segundo plano que lhes daria uma rota da infraestrutura deles até a rede interna do alvo."
"Na outra, executaram um script curto e autossuficiente em PowerShell que cria um listener (ouvinte) no endereço de loopback da própria máquina e força o computador a se autenticar nele, capturando o handshake NTLM (protocolo de autenticação da Microsoft) resultante."
Os atacantes também foram observados implantando um novo carregador reflexivo ("ld.exe") por meio de um comando curl via SSH, projetado para decodificar e executar um componente de próxima etapa. A natureza exata da carga permanece desconhecida.
A atividade mais recente foi registrada em 24 de setembro de 2026, quando um lançador de script do Visual Basic associado ao HOOKEDGE foi observado na rede do fabricante naval. Não está claro se algum dado foi roubado em decorrência dessas invasões.
"As técnicas operacionais observadas após o acesso inicial, o roubo de credenciais por meio de duas técnicas independentes, um túnel de rede persistente e um carregador até então não documentado vão além do mecanismo de entrega que foi divulgado publicamente até agora sobre esta campanha", afirmou a Symantec.
Ataques contra a Ucrânia no primeiro semestre de 2026
Em um relatório publicado no fim do mês passado, a Equipe de Resposta a Emergências Informáticas da Ucrânia (CERT-UA) revelou que hackers russos estão mirando cada vez mais os smartphones de militares e de funcionários do governo ucraniano, com objetivos de espionagem e ataques motivados por ganhos financeiros.
"O papel crescente dos smartphones nas comunicações entre militares, funcionários públicos e civis os torna alvos mais atraentes para atividades de coleta de inteligência, novos comprometimentos e ataques motivados por ganhos financeiros", afirmou a agência.
Isso inclui o uso do kit de exploração para iOS DarkSword, distribuído por meio de ataques do tipo watering hole (em que sites legítimos são comprometidos para atingir seus visitantes). No caso, são usados sites de notícias e sites governamentais ucranianos comprometidos para roubar dados sensíveis dos dispositivos infectados.
"A ferramenta está associada a atores de ameaças russos, e seu uso contra alvos ucranianos aponta para o crescente interesse do adversário na plataforma iOS, que até pouco tempo era considerada relativamente segura", observou a agência.
As conclusões são consistentes com um relatório do Grupo de Inteligência de Ameaças do Google (GTIG), de março de 2026, que associou o ator de espionagem russo UNC6353 ao uso dos kits Coruna e DarkSword em campanhas de watering hole contra usuários ucranianos desde o verão de 2025.
As ameaças também se estendem ao ecossistema Android, com os grupos UAC-0244 e UAC-0263 usando aplicativos isca para distribuir duas famílias de malware diferentes:
- O UAC-0244 distribui o CAMELSPY, que coleta informações do sistema do dispositivo, geolocalização, dados do cartão SIM, contatos, registros de chamadas e imagens da galeria.
- O UAC-0263 distribui o BTMOB RAT (trojan de acesso remoto, ou RAT, na sigla em inglês), que dá ao ator de ameaças o controle sobre o dispositivo infectado e a capacidade de exfiltrar dados.
A CERT-UA também afirmou ter observado a APT28 explorando vulnerabilidades como a CVE-2026-21509 (sigla de Common Vulnerabilities and Exposures, ou vulnerabilidades e exposições comuns), uma falha de contorno de recurso de segurança no Microsoft Office, e a CVE-2026-8496, uma vulnerabilidade de zero-click (sem necessidade de interação do usuário) no cliente de webmail SOGo. A primeira foi usada para entregar o malware COVENANT, e a segunda, para roubar, respectivamente, credenciais de caixas de e-mail e dados das vítimas.
"Ao mesmo tempo, o ator não abandonou abordagens mais antigas, testadas e, infelizmente, ainda eficazes", afirmou a CERT-UA. "Em particular, foram observados ataques que exploram vulnerabilidades de cross-site scripting (XSS) no cliente de webmail Roundcube. Documentos do Excel com macros também foram usados para distribuir ainda mais o COVENANT."
Esses ataques estão entre os 3.137 incidentes cibernéticos registrados pela CERT-UA no primeiro semestre de 2026, número estimado em 8% a mais do que no segundo semestre de 2025.
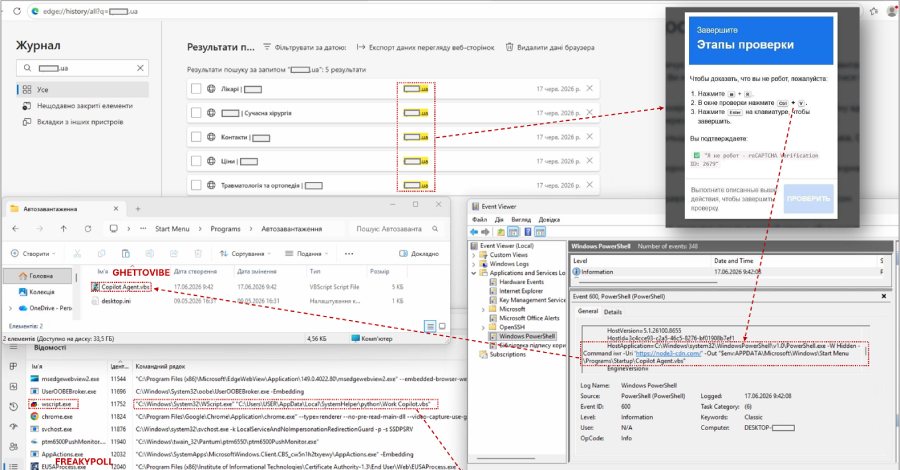
O desdobramento ocorre quando a Team Cymru afirmou ter identificado cinco servidores adicionais de comando e controle (C2) do LegionRelay, usados em ataques contra entidades ucranianas. Os endereços IP são listados abaixo:
- 91.149.221[.]118:8000
- 91.149.221[.]123:8000
- 166.88.239[.]54:8000
- 194.87.108[.]12:8000
- 194.87.108[.]217:8000
O LegionRelay é o nome dado a um RAT baseado em PowerShell que oferece enumeração de arquivos, exfiltração de arquivos, captura de tela, roubo de dados do navegador, exfiltração de dados do Telegram e do WhatsApp e configuração de acesso por Protocolo de Área de Trabalho Remota (RDP). Ele é atribuído a um ator de ameaças conhecido como GREYVIBE, que se avalia ter conduzido ataques persistentes contra a Ucrânia e entidades relacionadas ao país desde pelo menos agosto de 2025.