Dois cidadãos dos Estados Unidos foram presos em uma nova operação das autoridades policiais contra esquemas fraudulentos de trabalhadores de TI norte-coreanos.
Os suspeitos, Michael James Bostelle, da Pensilvânia, e Juan Cecilio Pena Carrillo, do Texas, teriam ajudado trabalhadores de TI da Coreia do Norte (ITWs, sigla em inglês para IT workers) a obter ilegalmente empregos remotos em empresas americanas.
Segundo uma denúncia com quatro acusações, o esquema de fraude de vários anos conduzido por Bostelle, Pena e seus cúmplices gerou mais de US$ 3 milhões em receitas fraudulentas.
De acordo com a acusação, o esquema teria funcionado entre 2019 e julho de 2025. Os dois abrigavam e configuravam notebooks fornecidos por empresas americanas vítimas, para que os ITWs parecessem trabalhar a partir dos EUA.
Usando identidades falsas e infraestrutura de rede privada virtual (VPN) e de servidores proxy que mascaravam suas localizações reais, os ITWs, com a ajuda de facilitadores nos EUA, conseguiram empregos em mais de 70 empresas americanas dos setores de comunicações, suporte cibernético, saúde, manufatura e varejo.
A acusação também inclui Sun Sheng Ming, Pei Li Guang, Weng Shou Cheng, Han Guo Bin, Wang Jian Jun, Sheng Zhang Kun, Zhang Wei Ping, Zhang Li Ping, Yu Yang e Jin Long, todos baseados na China, por participação no esquema.
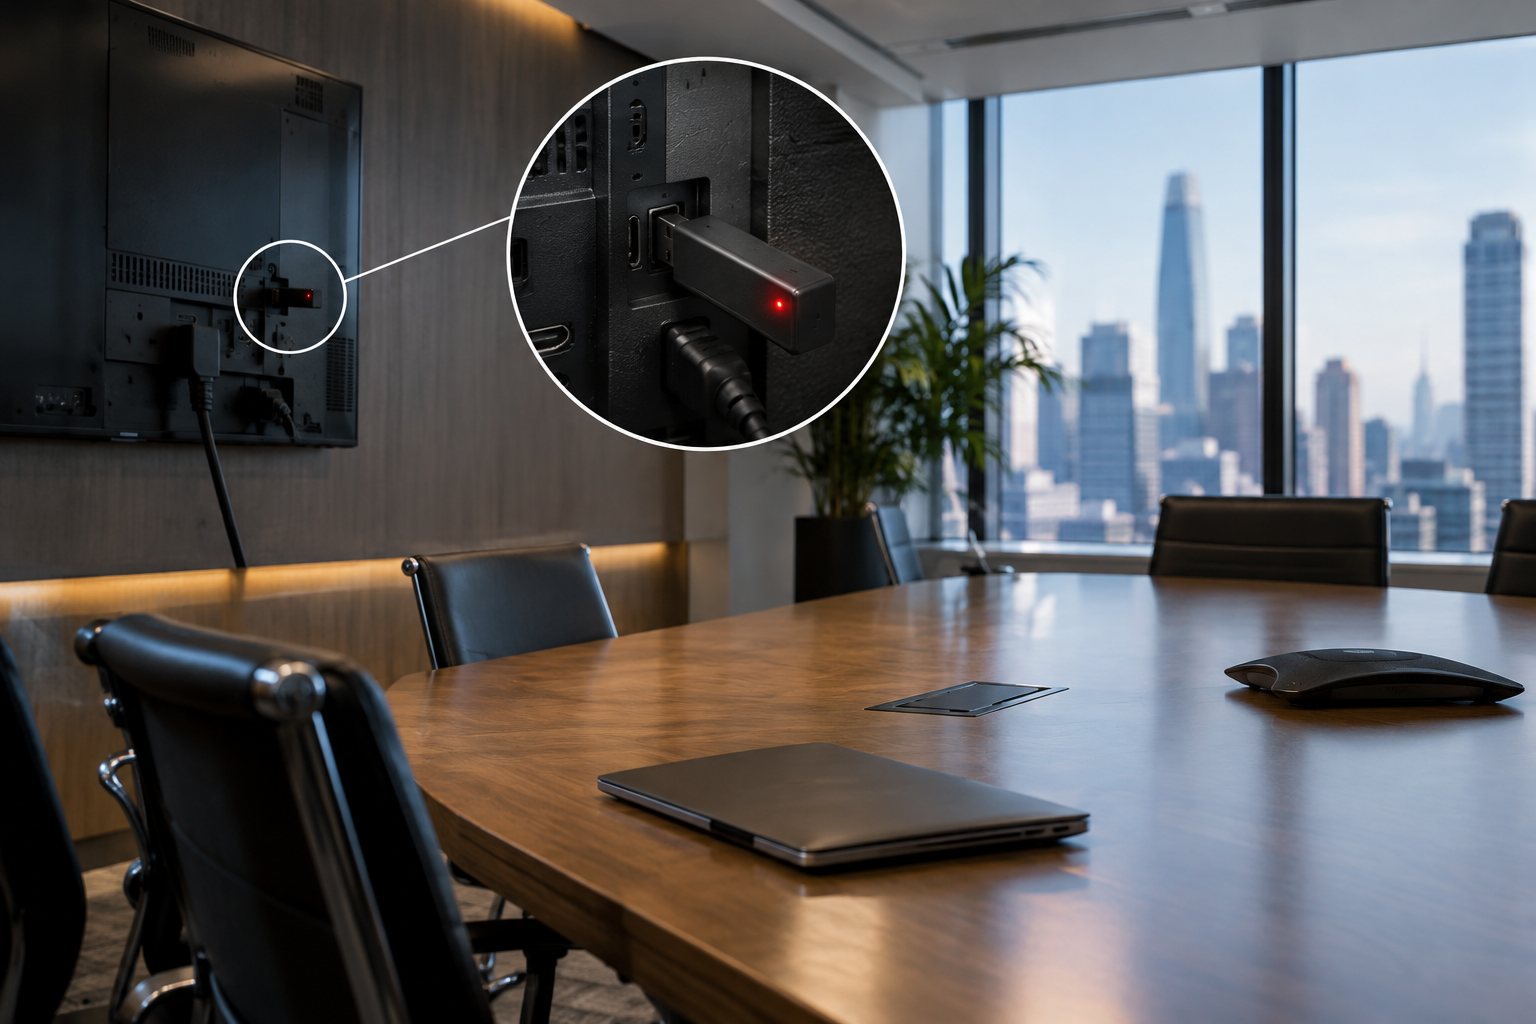
Em uma operação separada chamada Operação Lonestar Roundup, o FBI (Bureau Federal de Investigação, a polícia federal dos EUA) fez buscas em 40 locais no Texas suspeitos de funcionar como fazendas de notebooks para ITWs e apreendeu 187 notebooks e dispositivos KVM (equipamentos que permitem controlar vários computadores com um único teclado, mouse e monitor) usados para cometer fraudes.
Famous Chollima
Segundo a CrowdStrike, que acompanha o esquema de falsos trabalhadores de TI sob o nome Famous Chollima, agentes que atuam no exterior usam diversas técnicas de engano para convencer empregadores a enviar notebooks fornecidos pela empresa para locais de fazendas.
Entre essas técnicas estão registrar boletins de ocorrência falsos sobre notebooks roubados para obter substituições, alegar mudanças repentinas de endereço para desviar remessas, alternar entre vários endereços residenciais e usar empresas de recrutamento de TI durante o processo de contratação, o que permitiu que os equipamentos dos clientes finais fossem discretamente redirecionados para fazendas de notebooks.
Na fazenda, facilitadores americanos instalam hardware e software que permitem aos ITWs acessar os equipamentos remotamente.
Em resposta às defesas recentes que as organizações vêm implementando, o Famous Chollima passou a ocultar as ferramentas de acesso remoto, falsificar hashes de dispositivos e usar os mesmos identificadores de dispositivo em várias organizações e personas.
“As fazendas de notebooks são vitais para as operações geradoras de receita do Famous Chollima, pois resolvem três problemas que o adversário não consegue superar com facilidade a partir do exterior: físico, financeiro e jurídico”, observa a CrowdStrike.
As fazendas e os facilitadores oferecem uma presença nos EUA que inclui endereço físico, identidade legal e um mecanismo para cumprir exigências regulatórias. No entanto, a expectativa é que sua desarticulação tenha impacto limitado sobre o Famous Chollima.
A CrowdStrike também destaca que a atividade do Famous Chollima não se restringe a um setor, atingindo qualquer organização que ofereça trabalho remoto como fonte de receita.
“As dezenas de organizações vítimas identificadas nos grupos desarticulados nesta operação abrangem setores críticos, incluindo aeroespacial, energia, serviços financeiros, saúde, segurança cibernética, engenharia de defesa, tecnologia governamental e tecnologia de consumo”, observa a CrowdStrike.
Uma abordagem de ‘identidade em profundidade’ para detectar ITWs
Em um novo alerta, o FBI informa ao público em geral que os ITWs estão cada vez mais usando facilitadores para escapar da detecção, contando com a ajuda de cidadãos americanos, conscientes ou não, para conseguir emprego no país.
“Os ITWs estão pagando americanos por uma gama crescente de serviços para ocultar o próprio envolvimento no esquema, incluindo pedir que alguns apareçam em câmeras, participem de entrevistas de emprego ou reuniões, verifiquem identidades fraudulentas, forneçam acesso a contas pessoais em redes sociais ou de networking profissional, enviem pacotes, realizem exames de urina ou envios de impressões digitais, ou mantenham dispositivos ligados à internet a partir de residências pessoais relacionados ao emprego”, afirma o FBI.
Segundo o Bureau, para identificar ITWs de forma confiável, as organizações devem observar múltiplos comportamentos que se combinam e adotar uma abordagem de ‘identidade em profundidade’, que envolve controles de acesso em camadas e detecções ao longo de todo o ciclo de emprego.
Os ITWs usam software de área de trabalho remota e de gerenciamento e monitoramento remoto (RMM, sigla em inglês para remote monitoring and management), hardware externo para controlar notebooks, baixam com frequência aplicativos não relacionados às suas funções, quase sempre extraem dados e tendem a alternar entre contas bancárias e endereços físicos. Além disso, falsificam documentos de verificação de identidades roubadas para obter emprego.
“‘Identidade em profundidade’ (detecções em camadas, controles de acesso e verificação contínua de identidade durante todo o emprego) evita filtros não confiáveis e permite que sinais moderados, fracos ou inevitáveis justifiquem uma análise mais rigorosa quando agregados. Avaliar fraudes relacionadas à identidade com base em dados comportamentais probabilísticos, e não em regras facilmente contornáveis, dá aos defensores a resiliência e a flexibilidade necessárias para enfrentar os ITWs norte-coreanos e seus avanços táticos contínuos”, afirma o FBI.