A Citrix liberou atualizações de segurança para as versões 8.4 e 9 do XenServer para corrigir uma vulnerabilidade crítica. A falha pode permitir que um atacante não autenticado na rede de gerenciamento comprometa hosts de virtualização.
A Cloud Software Group publicou, em 3 de novembro de 2026, um boletim (CTX697256) classificando o problema como crítico. O documento cobre nove vulnerabilidades identificadas por códigos CVE (Common Vulnerabilities and Exposures, ou Vulnerabilidades e Exposições Comuns).
Falha no Citrix XenServer
A mais grave delas é a CVE-2026-98432. Segundo a Citrix, essa vulnerabilidade pode permitir que um atacante não autenticado na rede de gerenciamento comprometa o host.
Além disso, o mesmo atacante também poderia comprometer qualquer dispositivo de Workload Balancing (WLB, ou balanceamento de carga de trabalho) ou de Conversion Manager (gerenciador de conversão) em execução. O boletim não informa uma pontuação CVSS (Common Vulnerability Scoring System, ou Sistema Comum de Pontuação de Vulnerabilidades) nem a causa técnica raiz dessa falha.
Vale destacar que a CVE-2026-98432 tem o mesmo identificador de uma vulnerabilidade de use-after-free (uso após liberação de memória) no protocolo TCP sobre IPv4 do kernel Linux, que recebe pontuação CVSS de 9,8. Relatórios sugerem que essa vulnerabilidade poderia ser explorada remotamente para obter acesso root (superusuário).
No entanto, a Citrix não indicou se as duas vulnerabilidades estão relacionadas, por isso os administradores não devem presumir essa conexão. O boletim também não menciona nenhuma tentativa de exploração ativa.
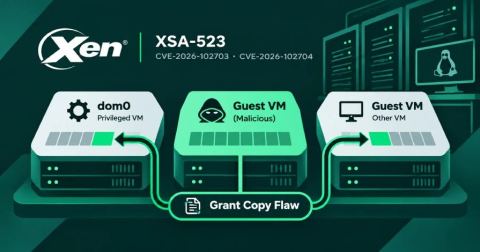
Uma segunda falha, a CVE-2026-102703, pode permitir que um usuário com privilégios dentro de uma máquina virtual (VM) convidada comprometa o host. Isso quebra o isolamento em que a virtualização se baseia. O risco é maior em ambientes multi-inquilino e de hospedagem, nos quais os administradores das máquinas convidadas podem não ser totalmente confiáveis.
Um terceiro grupo, com seis CVEs, afeta a inicialização de rede e o secure boot (inicialização segura). São elas: CVE-2026-97631, CVE-2026-45447, CVE-2024-38797, CVE-2024-38796, CVE-2022-36764 e CVE-2022-36763. Elas podem permitir que um atacante não autenticado na mesma rede comprometa uma VM que esteja inicializando via PXE (Preboot Execution Environment, ou ambiente de execução de pré-inicialização) durante a fase inicial de boot. Também podem permitir que um administrador de VM convidada contorne a política de secure boot da máquina.
Todas as falhas afetam tanto o XenServer 8.4 quanto o XenServer 9. A CVE-2026-98432 também afeta o Workload Balancing em versões anteriores à 2026.1.1 e o Conversion Manager em versões anteriores à 2026.2.0. A HKCERT (Centro de Coordenação de Emergências em Informática de Hong Kong) classificou o boletim como de risco médio e apontou negação de serviço e contorno de restrições de segurança como possíveis impactos. A avaliação difere da classificação de crítico dada pela Citrix.
A Citrix disponibilizou correções nos canais Early Access e Normal para as duas versões do XenServer. A empresa recomenda atualizar para a versão mais recente do canal escolhido. Também recomenda o Workload Balancing 2026.1.1 ou posterior e o Conversion Manager 2026.2.0. As atualizações dos dispositivos estão disponíveis na página de downloads do XenServer.
Os administradores devem tomar as seguintes medidas:
- Aplicar primeiro as correções nos hosts do plano de gerenciamento.
- Restringir o acesso à rede de gerenciamento a sistemas administrativos confiáveis.
- Auditar quem possui direitos de administrador dentro das VMs convidadas.
- Revisar os segmentos de inicialização PXE e as configurações de secure boot.
A Citrix também divulgou outro boletim crítico, o CTX697300. Ele cobre a CVE-2026-111497, uma falha de valor de retorno não verificado na biblioteca Brotli, do Google, que afeta o Unicon eLux Scout.