Um ataque cibernético ocorrido em outubro contra controladores de refrigeração em cerca de 700 lojas varejistas na França foi conduzido por uma unidade cibernética da Guarda Revolucionária Islâmica do Irã (IRGC), informou ontem o governo francês.
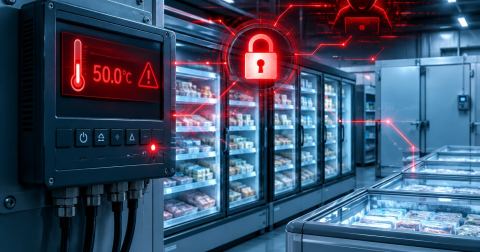
Os invasores invadiram os controladores na noite de 11 de outubro e alteraram suas configurações de descongelamento para temperaturas altas. Isso causou perdas de alimentos e, em pelo menos 15 casos, incêndios.
A unidade se chama Shahid Kaveh. Ela é conhecida principalmente por meio de personas hacktivistas, como CyberAveng3rs e Cyber Isnaad Front, que reivindicam publicamente algumas de suas ações, segundo a França.
O Ministério das Relações Exteriores francês pretende convocar o embaixador do Irã e pedir aos parceiros europeus que adotem novas sanções contra organizações e indivíduos iranianos envolvidos no ataque.
A Procuradoria de Paris abriu ontem uma investigação judicial contra o chefe da unidade, seus dois vice-chefes e quaisquer outras pessoas identificadas. A procuradoria pediu mandados de prisão internacionais. Os crimes sob investigação incluem interferência ilegal em sistemas de computador e causação de danos por meios perigosos para as pessoas, ambos agravados pelo objetivo de servir a uma potência estrangeira, o Irã.
No ataque de outubro, os invasores assumiram o controle remoto de controladores de refrigeração Danfoss e Dixell por meio de interfaces web, informou a Procuradoria em um comunicado à imprensa. Eles iniciaram ciclos anormais de descongelamento sem limite de tempo e desligaram os alertas de segurança das sondas de temperatura, que deveriam disparar acima de determinada temperatura. O ataque causou cerca de 20 incêndios.
A maioria das organizações atingidas era de grandes varejistas, segundo um relatório conjunto do centro de coordenação de crises cibernéticas da França, conhecido como C4. Entre elas estão Casino, Leclerc, Coopérative U, Metro, Carrefour e Intermarché.
Açougues pequenos, um matadouro e cooperativas de processamento de alimentos também estiveram entre as vítimas.
O centro também associou o ataque à mira simultânea de equipamentos da Schneider Electric em várias pequenas instalações hidrelétricas na França. Os efeitos sobre esses equipamentos foram moderados.
Em sua declaração de atribuição, o ministério estimou as perdas de alimentos em várias dezenas de milhões de euros e classificou a operação como a primeira campanha cibernética ofensiva em solo francês realizada apenas com objetivo de sabotagem.
Como a França vinculou o ataque ao Irã
O C4 reúne a Agência Nacional de Segurança dos Sistemas de Informação da França (ANSSI), os serviços de segurança DGSE (Direção-Geral de Segurança Externa) e DGSI (Direção-Geral de Segurança Interna), a diretoria de armamentos e o comando de defesa cibernética. Ele afirma que quatro indicadores apontam para a IRGC como patrocinadora do ataque e para a Shahid Kaveh como a unidade que o executou.
A infraestrutura usada no ataque também foi empregada no mesmo período para reconhecimento de equipamentos da Schneider Electric. Esses equipamentos são instalados em locais como instalações de produção de energia e água de pequeno e médio porte. O reconhecimento se baseou em técnicas que a Shahid Kaveh vem usando desde pelo menos abril.
Os invasores também usaram o FOFA (ferramenta de varredura de dispositivos conectados à internet), que costumam empregar. A CyberbanNews, um veículo de propaganda ligado à unidade, noticiou o ataque já em 13 de outubro. A infraestrutura do ataque também continha vestígios de persa.
Os promotores afirmaram que a investigação criminal, conduzida pelo Escritório Central de Combate ao Crime Cibernético da França (OFAC) e pela DGSI, identificou um método de ataque típico da unidade. Também encontrou o uso do persa e endereços IP (Protocolo de Internet) que levam a dispositivos localizados no Irã.
Segundo o C4, a Shahid Kaveh já reivindicou ataques a equipamentos industriais. Por meio da CyberAveng3rs, reivindicou uma campanha anterior contra a Unitronics, empresa israelense que fabrica sistemas de controle industrial, em novembro de 2023. Em março e abril, reivindicou uma grande campanha de sabotagem contra interesses israelenses e americanos que atingiu equipamentos de controle industrial, incluindo equipamentos de refrigeração israelenses.
A atribuição da França não menciona a nova onda de ataques contra equipamentos de refrigeração que atingiu supermercados em vários outros países europeus na semana passada.
O que os operadores devem fazer
O CERT-FR (Centro Governamental de Vigilância, Alerta e Resposta a Ataques Informáticos da França) afirmou em um alerta de incidente que tinha conhecimento de inúmeros comprometimentos que afetam controladores de refrigeração remotos de quatro famílias de produtos. São elas as séries Danfoss AK-SM e AK-SC, o Copeland xweb e o Dixell xweb.
O alerta, atualizado pela última vez em 16 de outubro, advertiu que as campanhas de ataque contra esses equipamentos provavelmente ainda estavam em andamento e que expor uma interface de gerenciamento à internet contraria as boas práticas.
Para controladores não comprometidos, as etapas indicadas no alerta são:
- Remover a exposição à internet dessas unidades e de qualquer unidade acessível por um endereço IP público.
- Verificar os termos do contrato de seguro antes de interromper o fluxo de dados para a contratada responsável pela refrigeração.
- Revisar toda a configuração, especialmente as faixas de descongelamento.
- Restabelecer o acesso somente por meio de uma VPN segura (rede privada virtual) ou de uma rede protegida. Em caso de emergência, é possível filtrar os endereços IP das contratadas em um firewall, mas essa medida não é uma solução definitiva.
- Seguir as práticas recomendadas pelo fabricante. No caso dos dispositivos Danfoss, isso inclui atualizar o firmware, definir o nível de segurança como Strict e garantir que as senhas padrão tenham sido alteradas.
Para controladores comprometidos, as etapas são:
- Remover a exposição à internet e verificar os termos do seguro, como indicado acima.
- Reiniciar os equipamentos Danfoss ou, de outra forma, restaurar o dispositivo às configurações de fábrica.
- Restabelecer o acesso somente por meio de uma VPN segura ou de uma rede protegida. Como indicado acima, a filtragem dos endereços IP das contratadas em um firewall é uma opção de emergência, não uma solução definitiva.
- Reconfigurar o dispositivo antes de recolocá-lo em operação e, em seguida, seguir as práticas recomendadas pelo fabricante.
Um dispositivo no fim de sua vida útil (EOL, da sigla em inglês para end-of-life), que não recebe correções de segurança, enfrenta um risco muito alto de comprometimento se permanecer exposto à internet, alerta o documento. Nesse caso, uma redefinição de fábrica sozinha não basta: ela remove a persistência dos invasores, mas o dispositivo continua vulnerável e quase certamente será comprometido novamente.