O Google alertou na segunda-feira que atores de ameaças estão sequestrando o acesso corporativo a modelos de linguagem de grande porte (LLMs, na sigla em inglês para Large Language Models) para usar, de forma fraudulenta, recursos computacionais caros e serviços de inteligência artificial.
A técnica é chamada LLMjacking, uma forma de sequestro de recursos adaptada à era dos LLMs. Nela, o invasor obtém uma chave de API (interface de programação de aplicações) por meio de phishing, vazamentos de código-fonte, ambientes mal configurados ou código exposto no lado do cliente. Com isso, consegue acesso não autorizado às contas de LLM de uma organização, enquanto o titular legítimo arca com os custos de consumo.
Esses ataques têm uma ampla presença geográfica, com entidades afetadas na América do Norte, na América do Sul e na Ásia-Pacífico, nos setores de serviços financeiros, varejo, tecnologia e transporte.
“Diferentemente do consumo gradual de recursos associado ao cryptojacking, o LLMjacking pode gerar grandes picos de cobranças fraudulentas na nuvem em questão de horas”, afirmaram o Google Threat Intelligence Group e a Mandiant em um relatório compartilhado com o The Hacker News.
“Em incidentes individuais, observamos cobranças fraudulentas relacionadas ao consumo de recursos superiores a US$ 100 mil em um único dia, com cobranças acumuladas em algumas organizações chegando a US$ 1 milhão antes que o acesso fosse revogado.”
Em um extremo do espectro está o furto de recursos de baixo nível, que envolve a manipulação de chatbots de atendimento ao cliente para realizar tarefas não autorizadas, como geração de código. No outro extremo está o LLMjacking, que tem como alvo direto os recursos de modelos no backend, identificando endpoints de LLM expostos publicamente ou obtendo chaves de API válidas de LLMs.
O vetor de acesso inicial mais comum tem sido a exposição ou o roubo de tokens de identidade na nuvem, incluindo credenciais de IAM (gerenciamento de identidades e acessos), chaves de contas de serviço, tokens de acesso pessoal (PATs) do GitHub e tokens de sessão ativos, que permitem ao invasor estabelecer um ponto de apoio inicial na infraestrutura das organizações-alvo.
Isso inclui um ator de ameaças chamado UNC6993, que teria invadido uma instância na nuvem por meio de uma chave de conta de serviço mal configurada e a usado para obter acesso a uma API de LLM.
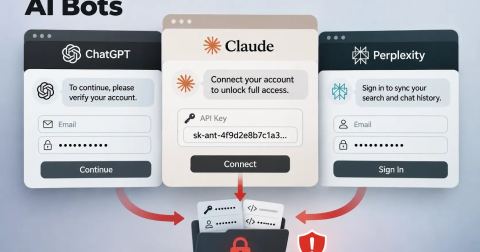
“O UNC6993 também hospedou uma página de sequestro de sessão que se passava por um portal de aplicações para ingressar em um grupo de usuários de LLM”, afirmou o Google. “Essa página induz os usuários a acessar o site legítimo do serviço de LLM e colar seu payload JSON bruto, que contém um token de acesso ativo. Esse token era então enviado à API do backend para contornar os controles de senha e de autenticação multifator (MFA).”
Em outro caso, um invasor não identificado foi observado usando um token de acesso pessoal roubado para acessar repositórios de código privados e, em seguida, explorando uma suposta vulnerabilidade em uma aplicação web de um pacote executado em um ambiente de nuvem containerizado.
Outras rotas de acesso inicial incluem o comprometimento de credenciais de IAM de usuários corporativos para gerar programaticamente novas chaves de acesso e contornar as proteções de MFA, além do uso de uma chave de conta de serviço da nuvem invadida, com amplas permissões em projetos, e de chaves de API de LLM obtidas em repositórios públicos do GitHub.
Ao conseguir um ponto de apoio, os atores de ameaças não perdem tempo: escalam privilégios, avançam mais fundo na rede, estabelecem persistência e realizam reconhecimento interno para identificar alvos e novas credenciais de nuvem que permitam movimentação lateral.
Algumas das táticas observadas estão listadas abaixo:
- Enumerar serviços de nuvem, repositórios de código e armazenamentos de dados em busca de credenciais sensíveis.
- Realizar reconhecimento interno em várias regiões de nuvem para mapear serviços disponíveis e políticas de identidade.
- Clonar bases de código sensíveis para procurar segredos embutidos no código, variáveis de configuração e credenciais de desenvolvedores.
- Analisar registros de acesso para identificar credenciais de ambientes secundários de nuvem.
- Executar consultas direcionadas a bancos de dados para coletar credenciais adicionais.
- Abusar de permissões de identidade na nuvem e de configurações de máquinas virtuais para escalar privilégios e manter acesso persistente.
- Explorar privilégios de criação de tokens associados a contas de serviço para gerar credenciais temporárias de contas de serviço com alto privilégio e exfiltrar credenciais de infraestrutura, senhas de bancos de dados internos e chaves de API de terceiros a partir de gerenciadores de segredos na nuvem.
- Criar contas de IAM e de serviço não autorizadas e injetar chaves SSH em instâncias de computação para persistência.
- Criar contas de serviço de backdoor disfarçadas de utilitários internos de otimização de faturamento.
- Explorar vulnerabilidades que afetam softwares de roteamento de LLMs, como a CVE-2026-40217 (vulnerabilidade e exposição comuns) no LiteLLM, para escalar privilégios.
“O objetivo final do LLMjacking é a monetização e o sequestro de recursos de modelos fundamentais, que os atores alcançam por meio de proxy de tokens, streaming automatizado de modelos e provisionamento de hardware de GPU (unidade de processamento gráfico)”, afirmou o Google. “Os atores de ameaças também aproveitaram seu acesso para hospedar seus próprios endpoints de proxy e cargas de trabalho agênticas.”
O UNC6993, por exemplo, criou chaves de API adicionais para escalar suas operações dentro de projetos de nuvem das vítimas, acumulando mais de US$ 100 mil em cobranças. Alguns atores tentam contornar limites de taxa adotando uma estratégia de “queimar e rotacionar”, que envolve criar e excluir continuamente contas de serviço de curta duração.
A maturação do ecossistema de LLMjacking também abriu caminho para o surgimento de uma nova categoria de atores, chamada LLM Mixers, que evidencia uma divisão de trabalho entre os invasores que estabelecem o acesso inicial e os que gerenciam a infraestrutura de monetização posterior.
Os LLM Mixers funcionam como gateways de roteamento ilícitos que fazem proxy, agregam e revendem acesso não autorizado a LLMs para outros criminosos, por meio de vitrines clandestinas. Um desses serviços é o Jet Night ("jet-night[.]com"), que oferece um plano de tokens ilimitado com suposto acesso a um modelo de fronteira por aproximadamente US$ 60 por mês.
Ao alimentar um mercado ilícito de revenda, o serviço permite que agentes maliciosos desviem cotas corporativas e repassem os custos de faturamento às vítimas antes que os comprometimentos sejam detectados.
O Jet Night está longe de ser a única oferta de roteamento de tokens. Segundo um relatório publicado na semana passada pela Symantec e pela Carbon Black, ambas de propriedade da Broadcom, existe um serviço de retransmissão no mercado paralelo que instala as ferramentas genuínas Codex da OpenAI e Claude Code da Anthropic, em sistemas corporativos, e depois as reconfigura para direcionar todas as requisições a uma infraestrutura de terceiros, em vez dos servidores dos fornecedores.
Estima-se que o serviço esteja ativo desde pelo menos o início de 2026, afetando principalmente cerca de uma dúzia de organizações localizadas na China continental, além de subsidiárias multinacionais com sede na Coreia do Sul, em Taiwan e na Malásia. Os setores visados incluem automação industrial, manufatura eletrônica, semicondutores, farmacêutico, transporte marítimo, fabricação de pneus, petroquímico e serviços de data centers.
“Em vez de desenvolver seu próprio software cliente, o serviço reaproveita as ferramentas genuínas de CLI (interface de linha de comando)”, afirmou a Symantec. “Ele as instala normalmente e, em seguida, reescreve suas configurações para desativar o sandboxing, no caso do Codex, definindo-o como ‘danger-full-access’, e direciona todas as requisições para seus próprios servidores, em vez dos da OpenAI ou da Anthropic.”
O serviço parece atuar principalmente em mercados onde a Anthropic e a OpenAI não operam, e a instalação é motivada por um funcionário que tenta experimentar um assistente de programação de IA ocidental recorrendo a um revendedor não autorizado.
Vale destacar que o serviço não distribui um cliente modificado ou com trojan. Logo após a instalação legítima do Codex ou do Claude Code CLI por meio do npm, os usuários provavelmente são orientados a executar um comando de uma linha para baixar um script de configuração em PowerShell ou bash, sem arquivos, a partir de um domínio semelhante ao original ("vibe.aiok[.]me"), usado para sobrescrever a configuração.
A reconfiguração, que tem como alvo “~/.codex/config.toml” no caso do Codex ou “~/.claude/settings.json” no caso do Claude Code, desativa o sandbox de execução da CLI, habilita o acesso à rede para o sandbox de escrita, substitui as credenciais reais de API do usuário por tokens emitidos pelo serviço e desativa a telemetria e os relatórios de erros.
O script também verifica a configuração de idioma do Windows para confirmar que está sendo executado em um sistema da região atendida antes de concluir a configuração. Suspeita-se que os operadores do serviço não apenas contornem as restrições regionais impostas pelos fornecedores ocidentais de IA, mas também revendam capacidade abaixo dos preços de mercado, de forma semelhante ao Jet Night.
Embora não haja evidências de que o serviço esteja abusando de sua posição para coletar prompts digitados pelos funcionários ou para fabricar ou alterar respostas, as descobertas demonstram os riscos de segurança associados ao uso dessas ferramentas.
“Os atores de ameaças vão priorizar cada vez mais o LLMjacking em detrimento do furto tradicional de recursos, como o cryptojacking, impulsionados pela monetização imediata e de alta margem possibilitada pelos LLM Mixers clandestinos”, afirmou o Google.
“À medida que as empresas integram modelos de nível superior e fluxos de trabalho agênticos aos ambientes de produção, os criminosos provavelmente aprimorarão o reconhecimento automatizado para atacar tokens de API expostos e explorar vulnerabilidades no middleware de roteamento de modelos”, completou o Google.