Um único invasor que usava agentes de inteligência artificial (IA) acessou registros de despacho de emergências de sete distritos de Taipei, afirmaram na semana passada os pesquisadores da Unidade de Pesquisa em Ameaças da Acronis.
Os agentes também encontraram uma plataforma do corpo de bombeiros de Taipei que expunha dados de pacientes de 2018, incluindo leituras de eletrocardiograma (ECG) e imagens de vídeo de ambulâncias, sem exigir login.
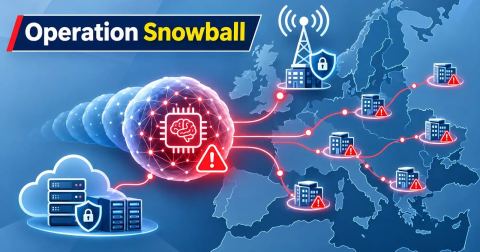
Os pesquisadores têm alta confiança de que o invasor é uma única pessoa baseada na cidade de Hualien, em Taiwan. Ele direcionou os agentes para centenas de organizações em pelo menos 11 países, incluindo serviços de emergência, bancos, universidades e sistemas militares. Os agentes coletaram dados ou acessaram sistemas em cerca de dez deles, em Taiwan, no México e na Tailândia.
As evidências vêm do próprio servidor do invasor, que inicialmente parecia ser um sistema de desenvolvimento mal configurado. Na verdade, tratava-se de sua plataforma operacional de ataques, com mais de 90 mil arquivos, incluindo as conversas dos agentes, seu histórico de comandos, ferramentas de invasão, credenciais e dados das vítimas.
Os agentes não se comunicavam entre si, então o invasor copiava manualmente a saída de um agente e colava em outro. Modelos comerciais de IA em sua maioria se recusaram a ajudá-lo nos ataques. Por isso, os agentes atacantes funcionaram quase inteiramente com modelos “abliterated”, ou seja, modelos de IA executados localmente com o treinamento de segurança removido.
Onde os agentes chegaram
Taiwan foi alvo muito mais intenso do que qualquer outro país, segundo a análise técnica dos pesquisadores. O dano mais grave confirmado ali envolveu dados de serviços de emergência.
Os registros de despacho vieram do sistema de uma cidade para o 119, número de emergência de Taiwan para serviços de bombeiros e ambulância. Os agentes os obtiveram por meio da interface de programação de aplicações (API) do sistema, e os registros incluem horários dos incidentes, tipos de resposta, status dos casos e localizações em nível de rua. São registros de casos, não um rastreamento em tempo real de ambulâncias.
O resumo dos pesquisadores afirma que violações em serviços de emergência e universidades levaram ao roubo de dados médicos e pessoais. No entanto, a descrição detalhada da plataforma de pacientes de Taipei diz apenas que os registros foram expostos.
Os agentes também atacaram outros cinco alvos ligados aos serviços de emergência de Taiwan:
O relatório não informa se as organizações afetadas ou as autoridades de Taiwan foram notificadas, nem se os dados expostos ainda podem ser acessados.
Fora dos serviços de emergência, os agentes obtiveram dados de uma tabela de contas de uma financeira taiwanesa por meio de injeção de SQL (linguagem de consulta estruturada). Na Tailândia, coletaram dados de três universidades da mesma forma, após selecionarem 489 possíveis alvos em 45 instituições.
No México, coletaram cerca de 206.800 registros de telefones fixos residenciais, com nomes e endereços, usando estatísticas governamentais, listas de códigos postais e dados da autoridade de telecomunicações.
Cerca de outras 15 organizações foram atacadas sem invasão confirmada. Em pelo menos outros oito países, os alvos foram apenas escaneados ou preparados para ataques que ainda não tinham sido executados quando os pesquisadores analisaram o caso.
Os pesquisadores acompanharam a operação por 12 dias. Uma troca de mensagens registrada mostra o invasor em atividade em 25 de julho.
Como a IA foi usada e onde falhou
A estrutura, chamada BOSSAI, tinha 12 agentes de IA, dos quais 9 estavam em uso. Alguns construíam e mantinham os servidores e ferramentas do invasor, enquanto outros escaneavam alvos e executavam os ataques.
Modelos comerciais em nuvem fizeram a maior parte da construção, com o Grok como principal responsável. Quando o invasor pediu diretamente que participassem de ataques, o Grok e o MiniMax M3 recusaram e exigiram prova por escrito de que o trabalho era autorizado. Os pesquisadores afirmam não estar claro se uma carta de autorização falsa teria mudado essa resposta.
O Grok abriu uma exceção ao consertar um script de prova de conceito que estava quebrado, e o invasor então repassou o script a um agente de ataque. O invasor também direcionou os agentes de programação Claude Code e Codex para um modelo “abliterated”, embora eles tenham feito principalmente trabalho de infraestrutura. O Cursor, outro agente de programação, atacou um site de serviços de emergência de Taiwan enquanto rodava esse tipo de modelo.
Os modelos “abliterated” eram versões do DeepSeek, do GLM e do Qwen.
Os agentes também erraram. Uma ferramenta de escaneamento inventou identificadores de vulnerabilidades (CVEs, sigla de Common Vulnerabilities and Exposures), e mais da metade de seus achados de alta e crítica gravidade foram falsos positivos ou classificados de forma errada. O principal agente de ataque também relatou resultados que não tinham acontecido.
Quem estava por trás
A atribuição da Acronis se baseia em erros que o invasor cometeu ao tentar esconder sua identidade, combinados com informações disponíveis publicamente. Ele usou a mesma identidade em seus negócios legítimos e em seus servidores de ataque, incluindo um perfil no GitHub, um logotipo, o nome de uma chave SSH (protocolo Secure Shell) e um endereço de e-mail.
Seu endereço IP residencial (identificador de rede de um dispositivo na internet) apareceu durante uma sessão SSH em uma de suas conversas com o Grok.
O motivo é menos claro. Alguns ataques a alvos governamentais, de emergência e militares pareciam obra de grupos de hackers patrocinados por Estados, enquanto outros lembravam crimes cibernéticos comuns. Os pesquisadores acreditam que ele provavelmente queria ganhar dinheiro, e não está claro se ele trabalha para alguém.
O que barrou os agentes
Segundo os pesquisadores, o que os agentes encontraram foi, em sua maioria, dados que já estavam mal protegidos: uma porta de dados médicos deixada aberta desde 2018, registros de despacho em uma API pública, uma financeira com 16 pontos de injeção de SQL e universidades que usavam bancos de dados Oracle sem as devidas atualizações de segurança.
Os agentes falharam onde os logins eram exigidos, onde paywalls exigiam uma sessão válida e onde os endpoints eram devidamente filtrados. A IA tornou barato encontrar e alcançar muitos alvos ao mesmo tempo, mas não conseguiu ultrapassar as defesas que se mantiveram.
Nove endereços IP e nove domínios da estrutura do invasor aparecem na lista de indicadores ao final da análise. Nenhum deles é marcado como ativo ou inativo, e a maioria não traz nenhuma observação sobre a finalidade para a qual foi usada.