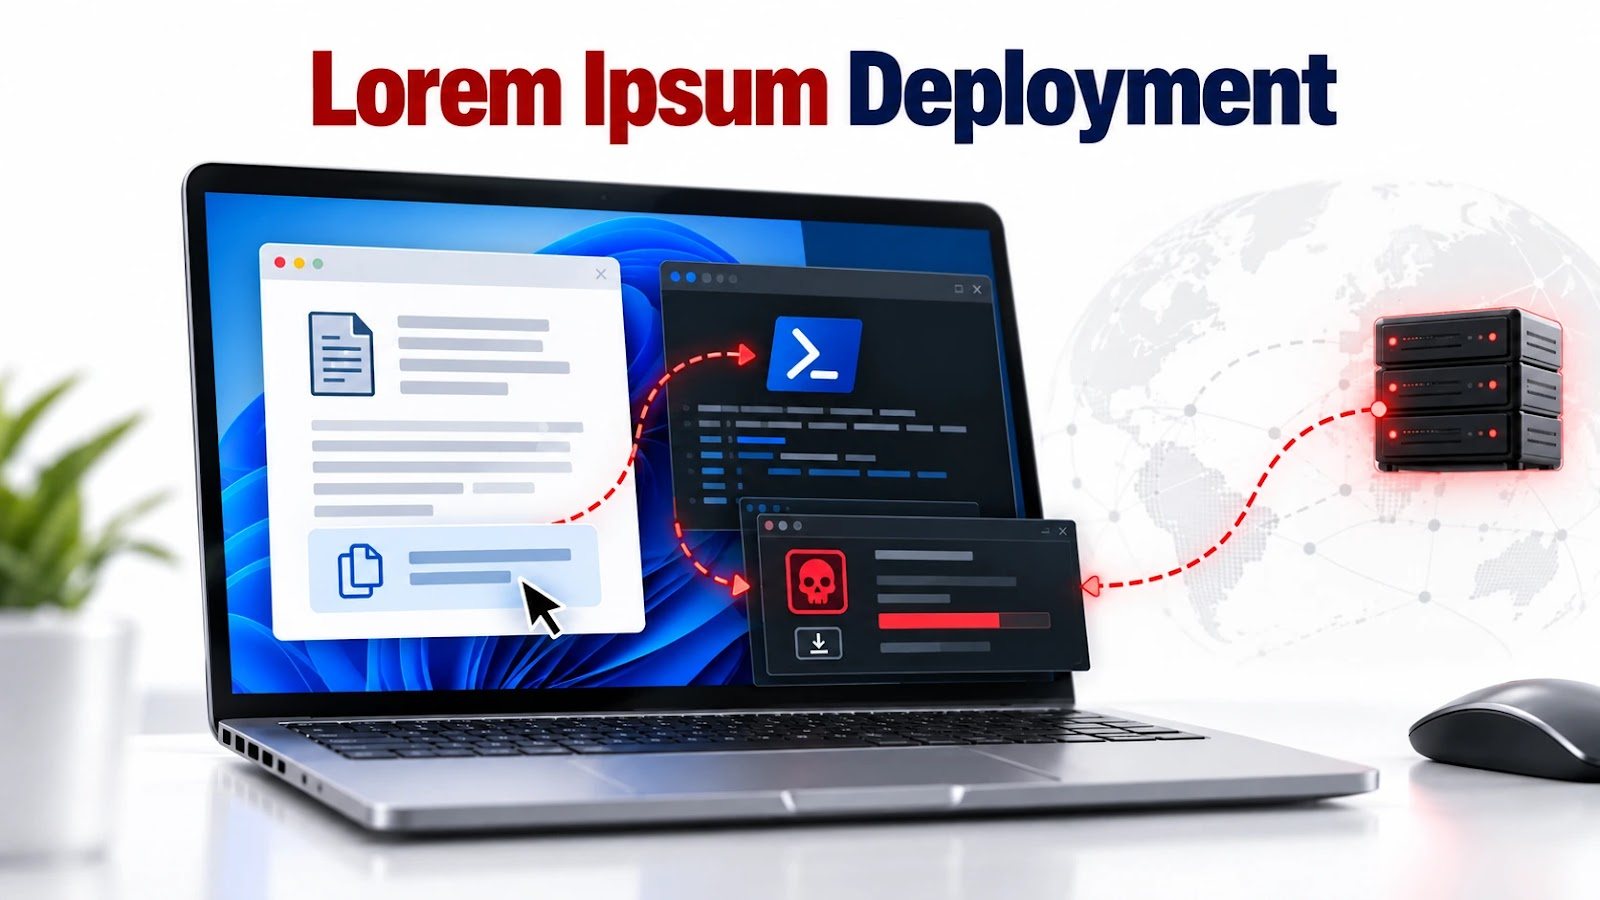
O ROMULUS é uma plataforma compartilhada de distribuição de ClickFix que opera em seis servidores identificados, com rotas confirmadas distribuindo um pacote Stardock adulterado e o LegionLoader.
A descoberta conecta a infraestrutura de uma campanha de abuso de GPTs personalizados do ChatGPT, documentada recentemente, a um incidente investigado de forma independente, expondo um backend reutilizável capaz de entregar diferentes cargas maliciosas.
A investigação começou depois que pesquisadores encontraram malware no endereço 86.109.75[.]7, correspondente a amostras entregues anteriormente por meio de 96.62.224[.]81.
A Huntress vinculou este último servidor a atacantes que abusavam de GPTs personalizados para direcionar vítimas a páginas falsas de verificação, nas quais instruções de ClickFix convenciam os usuários a executar comandos maliciosos do PowerShell.
O relatório da Huntress, publicado em 28 de setembro, documentou aplicativos da Canon e da Stardock abusados para sideloading de DLL (biblioteca de vínculo dinâmico).
VirusTotal e buscas no Shodan identificaram seis endereços IP (protocolo de internet) expondo painéis de autenticação do ROMULUS correspondentes.
As páginas de login enviavam credenciais para /api/login, armazenavam os tokens retornados e redirecionavam os usuários autenticados para o painel.
Um dos servidores também expunha /stats.htm, exibindo instalações únicas, execuções totais, atividade histórica e distribuição geográfica.
A Forescout afirmou em relatório compartilhado com o GBhackers que o ROMULUS separa a entrega por /s/<token> para scripts de staging do PowerShell e por /app/<token> para instaladores MSI (pacote de instalação do Windows) adulterados.
Os tokens observados contêm 12 caracteres hexadecimais, embora sua finalidade precisa permaneça não esclarecida.
Plataforma de malware ROMULUS
Tokens diferentes selecionaram rotas de carga diferentes, indicando uma infraestrutura de entrega configurável, e não um servidor dedicado a uma única família de malware.
Os scripts recuperados compartilhavam ofuscação em camadas com arrays de inteiros, reconstruíam código executável por meio de [scriptblock]::Create e se excluíam após a execução.
A lógica específica de cada carga variava, enquanto o modelo de staging subjacente permanecia consistente.
A rota Stardock baixou o IconEdit2Turb.msi usando notação decimal de IPv4 (endereço IP versão 4), representando 86.109.75[.]7 como 1450003207.
O script salvou um instalador com prefixo GUID (identificador único global) em %TEMP%, removeu sua marca de bloqueio de download e invocou o msiexec.exe de forma silenciosa, com as opções /qn e /norestart.
A instalação executou o DeElevate64.exe legítimo, que carregou uma DeElevator64.dll modificada. Uma dependência adicionada redirecionou a execução para o I++u.dll malicioso.
A Huntress documentou os mesmos componentes; os estágios seguintes do loader usavam o Build.dat e armazenamento criptografado de cargas para implantar um trojan de acesso remoto (RAT, do inglês remote access trojan).
A segunda rota recuperou um arquivo compactado criptografado de orbitflownetwork[.]lol e baixou o 7zr.exe legítimo do GitHub.
Duas camadas de arquivos protegidos por senha revelaram, por fim, cinco arquivos binários de alta entropia e um executável de 882.716.672 bytes.
A maior parte desse executável era composta por preenchimento repetitivo dentro de sua seção .reloc. Isso permitiu que um arquivo compactado menor que um megabyte se expandisse em um arquivo que potencialmente excedia limites de varredura, orçamentos de sandbox ou limites de upload.
O conteúdo significativo do executável descriptografava shellcode embutido usando AES-256 (Padrão de Criptografia Avançada de 256 bits), invertia os buffers descriptografados e mapeava manualmente a carga final do LegionLoader.
A Malpedia também rastreia o LegionLoader como Satacom, CurlyGate e RobotDropper.
A configuração analisada do LegionLoader identificou smashshape[.]com como seu servidor de comando, usando /nfront.php para registro e atribuição de tarefas e /nback.php para os resultados.
As mensagens usavam criptografia RC4 seguida de codificação Base64 (sistema de codificação de dados em texto), apesar de declararem application/x-www-form-urlencoded. A AhnLab havia documentado anteriormente esses papéis de endpoint, padrões de criptografia e capacidades de coleta de dados do Chrome.
Os defensores devem priorizar longos scripts do PowerShell executados a partir de %TEMP%, downloads por IP decimal, flags de execução oculta, instalação silenciosa de MSI e requisições POST form-urlencoded contendo um único blob Base64.
Correlacionar esses comportamentos com a ancestralidade dos processos oferece uma cobertura mais forte do que apenas nomes de arquivos.
A atribuição do operador permanece não resolvida. Infraestrutura compartilhada não estabelece propriedade comum do malware distribuído, e os investigadores não encontraram evidências que conectem essa plataforma ao RomulusLoader, documentado separadamente pela Proofpoint.
Essa distinção impede que um nome compartilhado se transforme em uma atribuição sem sustentação entre investigações que, de outra forma, são separadas.
IOCs (indicadores de comprometimento)
Observação: endereços IP e domínios estão intencionalmente desfigurados (ex.: [.]) para evitar resolução ou hiperlink acidentais. A reversão da desfiguração deve ser feita apenas em plataformas controladas de inteligência de ameaças, como MISP, VirusTotal ou seu SIEM (sistema de gerenciamento de informações e eventos de segurança).