A Darktrace descobriu uma nova campanha de malware que distribui um trojan de acesso remoto (RAT, na sigla em inglês para remote access trojan) baseado em Rust e que depende do Discord para comando e controle (C&C, na sigla em inglês para command-and-control).
Batizado de CikaBika Bot, o malware tem sido distribuído por meio de iscas com temática de documentos, possivelmente como parte de ataques de phishing, e oferece aos invasores recursos de reconhecimento, execução remota e exfiltração de dados nos sistemas infectados.
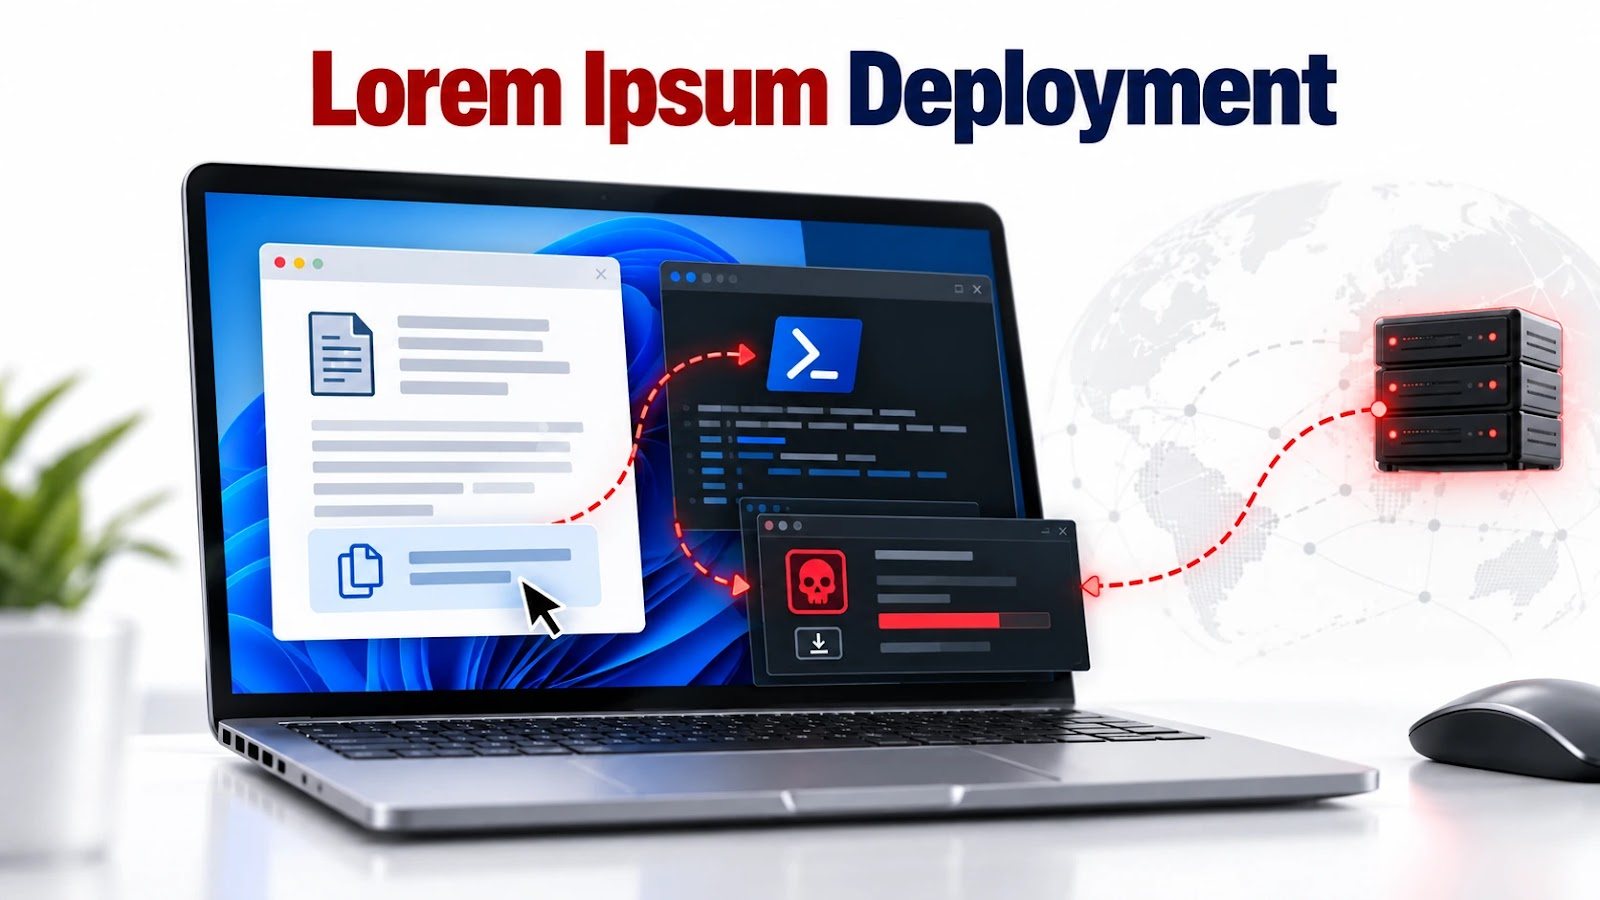
As vítimas recebem um arquivo PDF que contém uma imagem de disco com um atalho do Windows (LNK, de link) disfarçado de documento do Word. Ao ser aberto, o atalho exibe um documento isca e inicia, em segundo plano, um processo oculto do PowerShell para decodificar e executar um arquivo executável embutido.
O executável é um carregador baseado em Nim que contém uma biblioteca de vínculo dinâmico (DLL) escrita em Rust e um script de implantação em PowerShell, ambos gravados em arquivos temporários. Em seguida, o script tenta mover a DLL para o diretório protegido do Edge, a fim de contornar o Controle de Conta de Usuário (UAC) do Windows.
Carregamento lateral de código malicioso
De acordo com a Darktrace, os invasores provavelmente tentam realizar o carregamento lateral do código malicioso por meio de sequestro da ordem de busca de DLLs (DLL search-order hijacking), exportando funções associadas a uma biblioteca de depuração da Microsoft.
A carga final é o RAT CikaBika Bot, que registra imediatamente a máquina infectada no Discord e inicia sua rotina de reconhecimento. Ele coleta informações do sistema, processos e configuração de rede, além de tirar uma captura de tela.
Controle pelo Discord
Os comandos e relatórios são transmitidos pelo Discord, usado como interface interativa. O operador pode emitir comandos para execução de instruções, reconhecimento, enumeração e encerramento de processos, envio e download de arquivos e vigilância, incluindo capturas de tela, acesso à câmera, transmissões ao vivo e difusão de conteúdo.
Segundo a Darktrace, os invasores podem usar o RAT para compactar diretórios em arquivos ZIP e exfiltrá-los pelo Ngrok. Eles também podem solicitar documentos específicos do sistema da vítima.
“A observação do uso de canais do Discord para vítimas individuais, somada à exfiltração adicional de dados pelo Ngrok, mostra como serviços legítimos podem ser redirecionados para apoiar operações maliciosas”, observa a Darktrace.