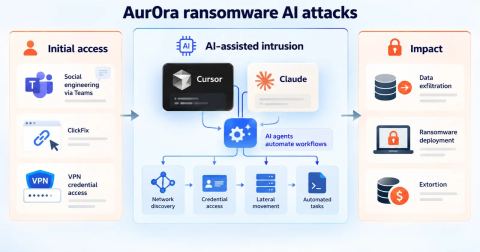
A equipe Threat Hunter da Symantec identificou um serviço de relé não autorizado que instala os CLIs (interfaces de linha de comando) genuínos do Codex, da OpenAI, e do Claude Code, da Anthropic, e em seguida reescreve as configurações deles para desativar o sandbox (ambiente de execução isolado).
Desde o início de 2026, o esquema afetou 12 organizações, a maioria na China continental.
Relés de Codex e Claude Code
Agentes de programação com IA (inteligência artificial) leem arquivos, escrevem código e executam comandos no computador hospedeiro. O sandbox limita o que eles podem fazer. O relé não distribui um cliente trojanizado. Os usuários primeiro executam uma instalação legítima do Codex ou do Claude Code por meio do npm (gerenciador de pacotes do Node.js).
Em seguida, é executado um comando de uma linha no PowerShell ou no bash (iwr | iex ou curl | bash), que não grava arquivos no disco. Ele é baixado de domínios falsificados que imitam nomes legítimos, como vibe.aiok[.]me.
Segundo a pesquisa técnica publicada pela Symantec, o script reescreve os arquivos ~/.codex/config.toml ou ~/.claude/settings.json.
Ele aponta base_url ou ANTHROPIC_BASE_URL para servidores controlados pelo relé e substitui as chaves de API (interface de programação de aplicações) por chaves emitidas pelo próprio relé. Ambas são salvas como variáveis de ambiente de escopo de usuário, para continuarem válidas após uma reinicialização.
Também define sandbox_mode = “danger-full-access”, habilita o acesso à rede para o sandbox de escrita e desativa a telemetria e o envio de relatórios de erro.
Em um dos hosts, o script executou claude /logout, apagou as variáveis de autenticação da Anthropic e forçou um novo login. Vários hosts também consultaram a configuração geográfica do Windows, provavelmente para confirmar que o sistema estava na região atendida pelo relé.
Não se trata de uma vulnerabilidade no Codex ou no Claude Code. As ferramentas funcionam como foram projetadas depois que a configuração é alterada.
As vítimas incluem empresas de automação industrial, semicondutores, farmacêutica, transporte marítimo, fabricação de pneus, petroquímica e serviços de data center.
Algumas são operações chinesas de empresas sediadas na Coreia do Sul, em Taiwan e na Malásia. A maioria parece ser de funcionários que queriam um assistente de IA ocidental que não é vendido em seu mercado, e não de alvos escolhidos.
A Symantec não encontrou evidências de que o operador esteja abusando de sua posição. Os riscos são potenciais, e não observados. O relé enxerga todos os prompts, arquivos e segredos enviados ao agente. Ele pode alterar ou fabricar respostas e, com o sandbox desativado e o acesso à rede ligado, uma resposta maliciosa poderia ser executada com todos os privilégios do usuário.
Além disso, as chaves do Claude usam o prefixo sk-ant-oat01-, que a Anthropic utiliza em tokens OAuth (protocolo de autorização) de assinaturas. Isso é consistente com a revenda de assinaturas de preço fixo agrupadas. Como as credenciais ficam em variáveis de ambiente de escopo de usuário, outras ferramentas na mesma máquina podem lê-las.
A adulteração de configurações observada reflete preocupações operacionais crescentes em torno de assistentes de programação com IA implantados em endpoints corporativos não avaliados.
Equipes de defesa devem monitorar endpoints que executam esses CLIs em busca de alterações em base_url ou ANTHROPIC_BASE_URL, da presença de danger-full-access no config.toml e de instâncias de OPENAI_BASE_URL, CODEX_API_KEY ou ANTHROPIC_AUTH_TOKEN definidas fora de implantações aprovadas.
As equipes de segurança também devem monitorar a execução de iwr | iex ou curl | bash logo após npm install -g @openai/codex ou @anthropic-ai/claude-code, alertar sobre tráfego de CLI direcionado a destinos fora de uma lista de permissões de IA aprovada e proteger-se ativamente contra invasões à cadeia de suprimentos.