Os setores de inteligência artificial (IA), blockchain e logística na Europa e nos Estados Unidos se tornaram alvo de uma campanha em larga escala e altamente industrializada, batizada de Trigram.
"A Trigram é uma campanha em larga escala que se passa por cerca de 50 marcas dos setores de blockchain e IA para enganar desenvolvedores e levá-los a executar, por conta própria, um infostealer (programa malicioso que rouba informações)", afirmou a Stormshield em um relatório técnico detalhado publicado na segunda-feira.
"Três cenários de engenharia social (recrutamento, conferência e rastreamento de pacotes), um comprometimento da cadeia de suprimentos de software e repositórios de código adulterados convergem para a mesma infraestrutura e a mesma carga maliciosa."
A atividade apresenta semelhanças com conjuntos de intrusão ligados à Coreia do Norte, especialmente Kimsuky e UNK_DeadDrop. Alguns aspectos dessa campanha já haviam sido documentados pela Proofpoint, SafeDep, Jamf e Genians Security Center.
Vale notar que o grupo rastreado como UNK_DeadDrop apresenta semelhanças com uma campanha de longa duração alinhada à Coreia do Norte, conhecida como Contagious Interview. Observada pela primeira vez entre abril e maio de 2026, ela usa e-mails de phishing com temas de recrutamento para desenvolvedores ou de revisão de código para atingir profissionais dos setores financeiro, de criptomoedas, educação e tecnologia, com o objetivo de instalar um infostealer.
Em sistemas Linux e macOS, as cadeias de ataque levam à instalação do Overlord, um framework de código aberto de trojan de acesso remoto (RAT, sigla em inglês para remote access trojan), usado para facilitar o roubo de dados.
Em agosto de 2026, a Jamf Threat Labs divulgou detalhes de uma campanha contra macOS que usava um instalador falso do Zoom para instalar o Overlord RAT. No entanto, a empresa de gerenciamento de dispositivos Apple afirmou na época que não encontrou "sobreposição direta" entre a atividade e o UNK_DeadDrop.
"A variante do Overlord observada aqui compartilha um rótulo de LaunchAgent (com.zoom) e o nome do arquivo plist (com.zoom.plist) com o FlexibleFerret, uma família de malware para macOS atribuída à Coreia do Norte (RPDC) e associada à campanha Contagious Interview", acrescentou a empresa.
O Overlord também foi distribuído há pouco tempo, no fim de outubro de 2026, por outro canal: um commit forjado no repositório antd-img-crop, no GitHub, que instala o malware por meio de um hook de pré-compilação ("prebuild.js") assim que o desenvolvedor executa o comando "npm run build". O pacote do npm em si não foi afetado.
A carga maliciosa em JavaScript foi projetada para baixar e executar um instalador falso que configura o Node.js e busca um segundo estágio criptografado, que roda inteiramente na memória e localiza seu servidor de comando e controle (C2) por meio de um dead-drop no GitLab. O malware de terceiro estágio é responsável por coletar credenciais e instalar o framework OverLord.
"O malware rouba senhas de navegadores, cookies, chaveiros, carteiras de criptomoedas, chaves SSH (de acesso seguro a servidores) e arquivos .env no macOS, Linux e Windows e, em seguida, instala um agente de acesso remoto disfarçado de software do Google", afirmou a SafeDep em uma análise do malware.
Em sistemas macOS e Linux, o malware também exibe uma janela falsa pedindo que o usuário digite a senha do sistema para "aplicar atualizações do sistema e verificar drivers e configurações de segurança". Curiosamente, a mesma carga maliciosa é entregue por outros dois vetores de acesso inicial:
- Uma página falsa de vagas de emprego que se passa pela Amber Group, uma empresa legítima de criptomoedas
- Uma extensão instalada manualmente (sideloaded) no Microsoft Visual Studio Code (VS Code) ou no Cursor, chamada "google-dev-tools.google-update-support", que provavelmente é executada por meio de uma avaliação de programação e removida após a execução
"O recrutador falso, a etapa de "verificação" em que a vítima cola um comando e o foco em desenvolvedores e detentores de criptomoedas correspondem à campanha Contagious Interview, já documentada publicamente", disse a SafeDep. "A correspondência se baseia em técnica e não comprova quem são os operadores."
O terceiro ramo da campanha gira em torno de outro grupo, rastreado pela Genians como Operation GitPower. Atribuída ao grupo Kimsuky, a atividade envolve a operação de ambientes locais de modelos de linguagem de grande porte (LLM, sigla em inglês para large language model) com Ollama e GPT4All para gerar documentos-isca e usá-los para atingir profissionais e organizações nas áreas de políticas públicas, academia, cooperação internacional, diplomacia e pesquisa em segurança.
No e-mail de phishing há um atalho do Windows (LNK) que, ao ser aberto, executa um código em PowerShell projetado para baixar o documento-isca pelo serviço de conteúdo bruto do GitHub e abri-lo, enquanto baixa em segundo plano cargas adicionais, como o AsyncRAT.
A campanha evoluiu e passou a mirar especialistas ucranianos em diplomacia, segurança e política internacional, usando convites para conferências internacionais e pedidos de colaboração analítica para provocar respostas dos alvos e, por fim, distribuir malware na forma de arquivos ZIP contendo atalhos LNK maliciosos.
Em pelo menos um caso, os e-mails de phishing induziram destinatários a clicar em links falsos para capturar as credenciais de contas do Google, sob o pretexto de participar de uma reunião do Zoom pelo Gmail. Outro método consiste na distribuição de uma versão falsa do instalador do Zoom que, além de instalar o aplicativo legítimo, executa um malware projetado para rodar scripts arbitrários de PowerShell e enviar os resultados de volta.
"Este ataque é particularmente notável, pois indica que o Kimsuky expandiu seu alcance para além do foco tradicional na Coreia do Sul e passou a incluir indivíduos-chave na Ucrânia", observou a Genians no mês passado, acrescentando que esses esforços foram, em sua maioria, malsucedidos.
"Os ataques do Kimsuky contra a Ucrânia podem ser operações de espionagem cibernética voltadas à coleta de informações sobre a guerra, a extensão das perdas de tropas norte-coreanas, a evolução da questão e do tratamento de prisioneiros de guerra e os detalhes de consultas entre a Coreia do Sul e a Ucrânia."
As descobertas mais recentes da Stormshield reúnem todos esses achados em um quadro único e coeso: um conjunto de ferramentas composto por uma plataforma de gerenciamento, consoles de rastreamento de vítimas e infraestrutura de envio de e-mails. A sequência de ataque é uma única cadeia de infecção adaptada para três ambientes:
- Envia ao alvo um e-mail anunciando uma oportunidade de emprego, o atrai a clicar em um link e inicia o processo de "recrutamento".
- O site se disfarça de plataforma de recrutamento, onde os visitantes podem ver vagas e enviar candidaturas.
- Em segundo plano, a página identifica o visitante por impressão digital e usa uma cerca geográfica (geofencing) baseada em endereço IP para bloquear usuários de regiões específicas (possivelmente a China). Se o acesso for restrito, o usuário recebe uma versão simplificada da página inicial, sem qualquer possibilidade de interação.
- Se o "candidato" atender aos critérios de filtragem, recebe um formulário de candidatura para inserir seus dados pessoais.
- Em seguida, o usuário é solicitado a inserir um código de indicação (ou convite), o que indica que a campanha é direcionada a alvos previamente identificados e não a um público amplo. Se o código for rejeitado, o site exibe uma de três mensagens: "Já utilizado", "Bloqueado para outro IP" e "Código inválido".
- Se o código for aceito, o candidato recebe uma mensagem de confirmação e é orientado a copiar e executar um comando no terminal Linux como parte de uma verificação técnica.
- Assim que o comando é executado, ele envia a informação "nonce" exibida na página a um servidor remoto por meio de uma requisição HTTP POST. Nenhum arquivo ou script é baixado ou executado na máquina da vítima nesta etapa.
- A página, que aguarda a confirmação do servidor, responde com uma mensagem de erro: "Tempo limite da operação. Tente novamente. Nonce atualizado."
- O ataque passa para a segunda etapa quando a página exibe a mesma tela de verificação, mas com um botão "Copiar" modificado, que injeta o comando malicioso diretamente na área de transferência da vítima. O mesmo padrão é observado mesmo quando o alvo usa o atalho de teclado "Ctrl+C" para copiar o comando da página.
- O comando efetivamente executado depende do sistema operacional:
- No Windows, inicia o PowerShell para baixar e executar um arquivo chamado "v.cmd"
- No Linux, inicia o shell bash para baixar e executar um arquivo chamado "u"
- No macOS, inicia o shell bash para baixar e executar um arquivo chamado "verify_m"
"Esses scripts funcionam como carregadores: preparam o ambiente de execução, obtêm os componentes necessários e iniciam uma carga maliciosa em JavaScript, o install_guard.js, obtida de um servidor remoto", explicou a empresa francesa de cibersegurança.
Essa etapa preparatória também envolve a extração de um script codificado em Base64 (formato de codificação de dados), que configura o diretório de trabalho, estabelece um mecanismo de bloqueio para impedir instalações simultâneas e verifica se já existe uma instalação do Node.js.
Se não for encontrada uma versão compatível (a partir da versão 18), o script baixa e instala o Node.js na versão 20.18.1, de acordo com o sistema operacional e a arquitetura do computador infectado. Em seguida, baixa o "install_guard.js", que instala um infostealer encarregado de coletar metadados do sistema, credenciais de navegadores, carteiras de criptomoedas e arquivos sensíveis presentes na máquina.
Toda a operação é sustentada por uma arquitetura em múltiplas camadas, composta por sites falsos de recrutamento (como o da Amber Group), de convites para conferências e de entrega de pacotes; servidores C2 que hospedam o JavaScript e são acessados por meio de um dead-drop no GitLab; e o painel administrativo hospedado em "170.205.30[.]27:8000", que permite a gestão da campanha e o rastreamento das vítimas por meio de uma plataforma chamada "rms-platform".
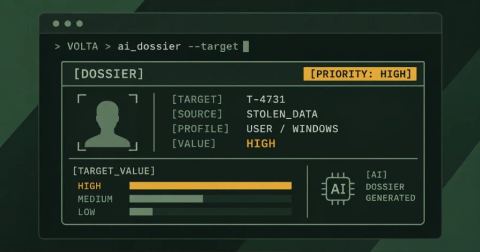
O console de rastreamento registra cada ação realizada pelo usuário e, ao mesmo tempo, acompanha visitantes automatizados (bots) e domínios semelhantes que já foram derrubados. Cada "visitante real" é classificado como "importante", "moderado" ou "inútil", o que sugere algum tipo de triagem com base em seu valor.
Uma análise mais detalhada das rotas da API associadas ao "rms-platform" mostra que ela é capaz de identificar possíveis alvos por meio da coleta de perfis do GitHub, enviar e-mails de phishing, gerenciar iscas, emitir códigos de acesso, visualizar e exportar dados coletados e monitorar carteiras de criptomoedas.
"Esses três níveis dependem de serviços legítimos abusados: GitHub e GitLab para hospedagem de código e configurações; Brevo, Resend, Mailgun e Smartlead para envio de e-mails; e FullStory para gravação de sessões de visitantes", explicou a Stormshield.
"Os consoles de rastreamento não são aplicativos independentes: eles são entregues dentro do mesmo código JavaScript das iscas. O mesmo pacote é servido a todos os visitantes, e uma verificação do nome do host ou do caminho da URL determina qual interface é exibida."
Os indicadores técnicos que apontam para o UNK_DeadDrop e para o Kimsuky estão listados abaixo:
- eros1030109@gmail[.]com, uma conta de superadministrador dos consoles que corresponde a um endereço de e-mail usado na Operation GitPower.
- 0xapp123, uma conta no Medium que trata de tendências de Web3 e lista "eros1030109@gmail.com" como endereço de contato desde junho de 2022, segundo a publicação analisada.
- silviattech1129_db_user, identificador que aparece como nome de usuário de um banco de dados MongoDB associado ao "rms-platform" e no histórico do arquivo do dead-drop no GitLab usado na invasão do repositório antd-img-crop, como "silviattech1129".
- alexlopez-g/rms-platform, um repositório de backup no GitHub que hospeda o "rms-platform". O usuário contribuiu com outro projeto, chamado "Foxtopia-NFT/foxtopia-frontend", que inclui um arquivo ".vscode/tasks.json" que espelha táticas descritas no UNK_DeadDrop. O commit é assinado com o endereço de e-mail "harper.danie95@gmail[.]com", que já foi usado para atingir designers na Contra com falsas ofertas de emprego.
- asteara[.]org, domínio classificado como "infraestrutura relacionada" ao UNK_DeadDrop e que foi usado para hospedar ou servir o painel administrativo da Trigram.
- pichi_finance_hr, conta no Telegram que se passa pelo departamento de recursos humanos da Pichi Finance, uma plataforma de finanças descentralizadas (DeFi) que saiu do ar em janeiro de 2025, e que provavelmente é usada para abordar alvos fingindo ser recrutadores.
"Com base nessas sobreposições de infraestrutura e ferramentas, avaliamos com alta confiança que a Trigram representa uma continuação do grupo UNK_DeadDrop, ao mesmo tempo em que ilustra uma evolução em suas táticas de distribuição", concluiu a Stormshield.
"A Trigram se destaca pela diversificação de seus vetores de acesso inicial e pela recuperação remota de sua carga final, em vez de incorporá-la diretamente ao repositório adulterado."
"Este sistema automatiza a seleção de alvos no GitHub, orquestra campanhas de phishing em massa por meio de quatro provedores de e-mail, monitora o comprometimento de cada vítima em tempo real e lava os valores roubados por meio de carteiras de criptomoedas."