Pesquisadores de segurança cibernética descobriram um novo malware infostealer para Windows chamado VOLTA-AUTODOXER (também conhecido como VOLTA), que utiliza um modelo de linguagem de grande porte (LLM) para classificar os dados roubados de uma vítima de acordo com seu potencial de monetização.
Como outras famílias típicas de infostealers, o VOLTA está preparado para coletar senhas e cookies de navegadores baseados em Chromium; dados de perfis do Outlook e de workspaces do Slack; cartões de pagamento; frases de recuperação de carteiras de criptomoedas; sessões do Discord, Telegram, Steam e Roblox; tokens OAuth da Microsoft (protocolo de autorização); chaves SSH (Secure Shell) e chaves de provedores de nuvem; perfis de Wi-Fi; e capturas de tela.
“O VOLTA constrói um pacote estruturado de evidências sobre a pessoa por trás da máquina”, disse o pesquisador Ryan Fetterman, da Cisco Talos, em publicação. “Esse pacote contém geolocalização e endereço residencial, empregador e domínio do empregador, ano de nascimento inferido, últimos quatro dígitos do cartão, workspaces do Slack, metadados de autoria de documentos, indicadores de backup do iPhone e uma avaliação em tempo real de uma conta do Roblox.”
Para tornar essas informações mais valiosas, o malware usa o acesso à sessão roubada para pesquisar na conta do Gmail da vítima recibos que corroborem o endereço residencial, extraindo e-mails relacionados à Amazon, DoorDash, Uber Eats, Grubhub, Walmart e PayPal.
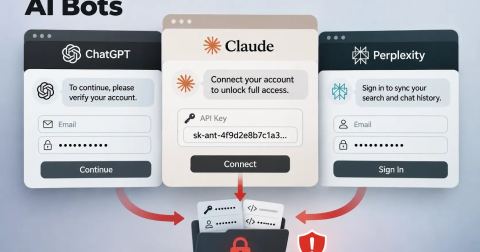
Depois que as informações necessárias são coletadas, o pacote é serializado e enviado a um sistema de inteligência artificial (IA) para análise, por meio do OpenRouter, um serviço unificado de roteamento para LLMs acessado por uma interface de programação de aplicações (API), junto com um prompt de sistema. As solicitações são direcionadas por padrão ao Claude Opus 4.6, da Anthropic; caso contrário, o malware recorre ao Kimi K2, da Moonshot AI, e ao Gemini 2.5 Flash, do Google.
“O VOLTA usa uma arquitetura multimodelo para recorrer de forma resiliente a outro modelo caso encontre uma recusa, verificando cada resposta em busca de frases como “não consigo” ou “não sou capaz”, antes de passar para uma cadeia de até três modelos”, afirmou a Talos.
O VOLTA traz um prompt de sistema de 240 palavras que instrui o modelo a assumir o papel de um “analista de inteligência forense” responsável por redigir uma avaliação do alvo com base nos dados de um pacote estruturado de evidências. “O pacote é a ÚNICA fonte permitida de fatos; seu conhecimento de treinamento nunca deve fornecer um fato sobre o alvo”, diz uma linha do prompt.
“O resultado exigido inclui uma seção intitulada “QUANTO VALEM”, com os itens de valor classificados por monetização em um nível baixo, médio ou alto, e uma seção sobre “SUA SEGURANÇA OPERACIONAL (OPSEC)”, com uma avaliação da postura de segurança da vítima e de sua higiene de senhas”, explicou a Talos.
“O modelo é o analista de triagem do operador; ele transforma um registro bruto de credenciais em um dossiê priorizado e com citações sobre a vítima e seus ativos monetizáveis.”
A exfiltração de dados ocorre pelo Telegram em três etapas diferentes:
- Logo após a execução do infostealer, com detalhes sobre senhas de navegadores, cookies, cartões de pagamento, carteiras de criptomoedas, tokens do Discord, Steam e Roblox, senhas de Wi-Fi e capturas de tela
- Após a chamada à IA, que inclui os dados capturados e os resultados da análise feita pelo LLM
- Após a etapa de enriquecimento em tempo real, que inclui recibos do Gmail e históricos de pedidos
Além disso, o VOLTA usa um modelo com seis espaços que são preenchidos no momento da compilação. Eles incluem o canal do Telegram usado para a exfiltração de dados, chaves de API e outras configurações.
Essa abordagem sugere que o autor do malware provavelmente oferece um kit construtor a possíveis clientes ou opera a ferramenta como um recurso sob medida, sob seu controle, para compilar um binário personalizado para cada encomenda.
“Se o VOLTA for de fato um malware comercializado, então a capacidade de dossiê com IA não é algo que o autor inventou para suas próprias operações”, disse a Talos. “Trata-se de um recurso que permite a um cliente de qualquer nível de sofisticação apontá-lo para vítimas e começar a receber avaliações de alvos classificadas em sua caixa de entrada do Telegram.”
“O VOLTA é um infostealer maduro com uma camada de IA de estágio avançado adicionada para um único propósito: aliviar o operador do trabalho analítico. O eixo de melhoria da IA aqui não é a velocidade ou a escala, mas o deslocamento de esforço.”
A divulgação acontece em meio à rápida adoção de IA generativa (GenAI) por adversários, que se torna a nova normalidade, já que agentes de ameaça incorporam a tecnologia a seus fluxos de trabalho para desenvolver ferramentas personalizadas ou encontrar dados valiosos, aumentando a probabilidade de sucesso de seus ataques.
“As tecnologias de IA generativa também são bem adequadas para examinar grandes volumes de dados com fins de classificação ou busca de conteúdo”, afirmou a Zscaler ThreatLabz, em publicação. “Depois que um atacante tem acesso ao sistema da vítima, a IA generativa pode ser usada para pesquisar todos os materiais aos quais o sistema tem acesso, buscando os dados mais valiosos ou sensíveis para roubo ou criptografia durante a próxima fase do ataque.”
Um agente de ransomware pode usar esse método para identificar e obter os dados mais sensíveis de uma rede comprometida, aumentando as chances de que a vítima pague o resgate.
Na semana passada, a Talos também detalhou um arcabouço habilitado por IA chamado NIK C2, que oferece a atacantes acesso remoto, roubo de credenciais, registro de teclas (keylogging), evasão de defesas, vigilância e recursos de ransomware, além de integrar um cliente da OpenAI para enviar dados roubados à análise por IA dentro da sessão comprometida.
Ferramenta de acesso remoto para Windows desenvolvida em Go, o NIK C2 concede controle persistente sobre hosts comprometidos e oferece suporte a mais de 52 comandos enviados por um servidor de comando e controle (C2) para coletar uma ampla gama de dados.
A integração com a OpenAI chama a atenção pelo fato de o agente de ameaça poder abusar da chave de API da própria vítima para executar a análise baseada em IA. Especificamente, o malware verifica se o operador forneceu uma chave de API. Na ausência dela, examina as variáveis de ambiente do sistema da vítima em busca da string “OPENAI_API_KEY” e a utiliza.
Trata-se de uma forma de LLMjacking (apropriação indevida de modelos de linguagem), em que agentes maliciosos roubam o acesso ao modelo de IA de outra parte para executar suas próprias operações – nesse caso, contra a própria vítima – enquanto o proprietário legítimo paga pelo poder computacional. Além disso, isso permite que o atacante evite a detecção ao ocultar quem fez as solicitações.
“Essa alternativa não é um mecanismo de backup para a resolução de chaves de API. É um design deliberado, com implicações operacionais significativas”, afirmou a Talos. “Se a vítima tiver configurado uma conta da OpenAI em sua máquina, a chave de API dessa conta será usada para custear a inferência de IA do agente de ameaça.”
“O NIK C2 redefine os métodos operacionais dos adversários ao unir coleta e exploração em uma única sessão contínua, eliminando efetivamente os atrasos de processamento offline que historicamente davam aos defensores janelas críticas de detecção”, disse a Talos.