A empresa americana de análise de blockchain Chainalysis afirmou ter sido alvo de um incidente de segurança cibernética em que um invasor externo acessou dados de clientes não sensíveis.
No entanto, a empresa afirmou que a violação não resultou em acesso não autorizado ao conteúdo de suas investigações, às credenciais de autenticação ou aos tokens de sessão.
“Neste mês, a Chainalysis detectou um invasor externo usando técnicas ofensivas agênticas para obter acesso não autorizado aos sistemas e às ferramentas internas da Chainalysis”, afirmou a empresa na sexta-feira.
“Alguns dados de clientes não sensíveis, como IDs de usuário, nomes completos, endereços de e-mail e rótulos de função organizacional de usuários provisionados em nossa plataforma, foram acessados, incluindo essas informações relacionadas à sua organização e aos seus usuários.”
A empresa afirmou que está corrigindo vulnerabilidades e reforçando seus sistemas em resposta ao incidente.
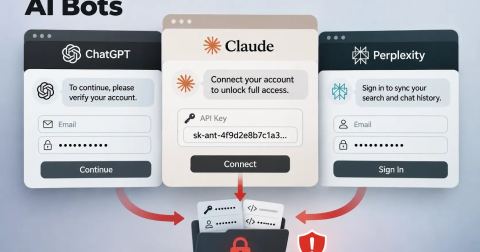
A menção a “técnicas ofensivas agênticas” indica que uma ferramenta com inteligência artificial (IA) foi usada para executar o ataque, embora a Chainalysis não tenha dado detalhes sobre os métodos ou as táticas empregadas.
“Estamos observando um aumento, em toda a indústria, de ataques cibernéticos impulsionados por IA, e estamos adotando uma abordagem de toda a empresa para garantir que nossa postura de segurança acompanhe o ambiente em evolução e as expectativas de nossos clientes”, diz o comunicado.
O caso ocorre em meio a um aumento recente do uso malicioso de IA nos últimos meses. Diversos grupos de ameaça vêm empregando a tecnologia para automatizar diferentes etapas do ciclo de vida dos ataques e atingir centenas de organizações em vários setores.
Um exemplo é o grupo de ameaças apoiado pelo Estado chinês conhecido como Vapor Panda, que usa o ARTEX, um framework agêntico de testes de penetração, para conduzir ataques em escala. Segundo o relatório, o grupo comprometeu cerca de 140 alvos em um intervalo de 11 dias, como parte de uma operação de acesso amplo.
“A IA melhora principalmente ataques já estabelecidos, tornando-os mais rápidos, mais personalizados e mais fáceis de escalar”, afirmou a Abnormal AI. “Cadeias de intrusão agênticas e injeção de prompt são mais distintas, porque dependem diretamente de sistemas de IA implantados.”