Uma operação emergente de ciberextorsão chamada ScarlettGroup está usando um site de vazamento baseado na rede Tor (The Onion Router) e contadores regressivos públicos para pressionar organizações por supostos dados comprometidos.
Registros de monitoramento de ameaças descritos na pesquisa da Foresiet situam o surgimento do grupo por volta de setembro de 2026, com maior visibilidade ao longo de outubro, quando listagens de supostas vítimas e atividades em fóruns clandestinos chamaram a atenção.
Diferentemente das campanhas tradicionais de ransomware, a atividade do ScarlettGroup observada publicamente concentra-se na ameaça de divulgação, e não na criptografia confirmada de arquivos.
As evidências disponíveis não estabelecem seus métodos iniciais de acesso, não demonstram a implantação de ransomware nem verificam de forma independente todas as alegações de invasão.
Essas distinções são importantes ao avaliar um agente emergente cujas alegações públicas fazem parte de sua estratégia de coerção.
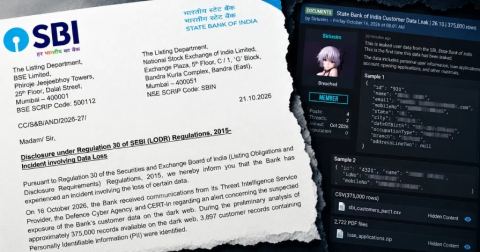
A plataforma dedicada do ScarlettGroup na dark web exibe as supostas vítimas junto com datas de publicação, categorias de setor, status de divulgação e contadores regressivos.
A interface transforma cada alegação de invasão em um prazo visível, criando pressão para que as organizações negociem antes que as informações supostamente sejam divulgadas.
As listagens observadas abrangem tecnologia, educação, governo e entretenimento. Essa diversidade não comprova uma estratégia consistente de direcionamento a determinado setor.
Mais importante: aparecer em um site de vazamento criminoso não equivale a uma confirmação independente de que a organização sofreu acesso não autorizado ou roubo de dados.
A abordagem se assemelha a um padrão mais amplo documentado pela DarkOwl, que descreve os sites de vazamento como infraestrutura de “nomear e envergonhar” e identifica os relógios de contagem regressiva como mecanismo para definir prazos públicos de divulgação.
Esses recursos servem à mensagem de extorsão; eles não comprovam a autenticidade, a completude ou a sensibilidade do material subjacente.
Campanha de extorsão ScarlettGroup
Segundo a pesquisa da Foresiet, o ScarlettGroup descreve um processo que envolve listagem pública, uma janela de negociação e, por fim, o encerramento ou a divulgação.
As supostas invasões aparecem primeiro com detalhes da organização e informações de publicação. Um prazo então oferece um período limitado para comunicação com os operadores.
O grupo afirma que acordos levam à remoção da listagem e à exclusão das informações comprometidas. Se as negociações fracassarem, ele ameaça publicar os dados.
Essas garantias continuam sendo alegações controladas pelos invasores: remover uma página da web não oferece prova independente de que arquivos roubados, cópias ou acessos aos ambientes afetados foram eliminados.
A Foresiet também documentou atividades relacionadas ao ScarlettGroup no PwnForums. As associações reportadas com BreachForums e DarkForums exigem verificação adicional.
Anúncios em fóruns podem ampliar as alegações para além do site de vazamento, aumentando a pressão reputacional e oferecendo aos defensores material adicional para correlacionar com as evidências internas de incidentes.
O ScarlettGroup ilustra por que os defensores precisam distinguir ransomware de extorsão apenas de dados.
O StopRansomware Guide da CISA (Agência de Segurança Cibernética e de Infraestrutura dos EUA) reconhece explicitamente incidentes em que criminosos roubam informações e ameaçam publicá-las sem implantar criptografia. Portanto, a ausência de sistemas bloqueados não descarta um incidente de extorsão.
Para organizações potencialmente afetadas, a prioridade imediata é validar a alegação, e não tratar a contagem regressiva como prova.
Os investigadores devem preservar os registros relevantes, examinar atividades suspeitas em contas, avaliar o acesso a repositórios sensíveis e correlacionar as amostras alegadas com registros internos.
O guia da CISA oferece orientações de prevenção e uma lista de verificação de resposta a incidentes que abrange ransomware e extorsão de dados.
As medidas preventivas incluem autenticação mais robusta, acesso restrito a informações sensíveis, correção de serviços expostos e monitoramento de transferências anormais de dados.
Backups apoiam a recuperação, mas não conseguem reverter a perda de confidencialidade após a exfiltração. A CISA também alerta que o pagamento de resgate não garante que o ambiente deixou de estar comprometido.
Os métodos de invasão não confirmados do ScarlettGroup tornam essencial uma investigação baseada em evidências: as organizações devem avaliar o que aconteceu, quais informações foram acessadas e se o acesso do invasor persiste, antes de tirar conclusões apenas com base em alegações públicas ou prazos de negociação durante um incidente de segurança em andamento.