Falha no Telegram Desktop permitia que JavaScript oculto exfiltrasse mensagens de exportações HTML
Bot conseguia injetar código JavaScript em chats exportados como HTML; falha ficou quase dois anos nas versões estáveis do aplicativo.
Digite pelo menos 2 caracteres para ver sugestões.
Conteúdos publicados em ordem cronológica, do mais recente para o mais antigo.
Bot conseguia injetar código JavaScript em chats exportados como HTML; falha ficou quase dois anos nas versões estáveis do aplicativo.
Atribuído a um agente de ameaça chinês, o ataque de spear phishing (phishing direcionado) explora falhas recém-corrigidas no Google Chrome e no Microsoft Windows para distribuir um...
Uma vulnerabilidade crítica no LiteSpeed Web Server Enterprise pode permitir que um usuário de site com baixo privilégio obtenha acesso root em um servidor de hospedagem compartilh...
Pesquisadores de cibersegurança divulgaram detalhes de uma campanha de varredura em massa que tem como alvo implantações do Vite para extrair dados sensíveis. A atividade automatiz...
Com a inteligência artificial (IA) encurtando o intervalo entre a descoberta e a exploração de vulnerabilidades e diminuindo a barreira de entrada para agentes maliciosos, novas de...
Pesquisadores de cibersegurança divulgaram detalhes de uma campanha multiplataforma que utiliza o protocolo MQTT (Message Queueing Telemetry Transport - Transporte de Telemetria po...
Agências de cibersegurança dos Estados Unidos, do Reino Unido e dos Países Baixos detalharam um malware para Windows usado pelo serviço de inteligência do Irã para espionar disside...
Uma falha crítica de segurança no WSO2 API Manager está sob exploração ativa na natureza, segundo a watchTowr. A vulnerabilidade, registrada como CVE-2026-5430, com pontuação CVSS...
Atacantes exploram falha crítica CVE-2026-27540 no plugin WooCommerce Wholesale Lead Capture do WordPress; Wordfence já bloqueou mais de 100 mil tentativas de exploit desde junho d...
A Acronis alertou que uma falha de segurança de alta severidade em seu plugin de Backup para cPanel e Web Host Manager (WHM) está sendo explorada em ataques na internet. A vulnerab...
Google revela que falha de alta severidade no Modem Celular do Pixel foi explorada em ambiente real. Vulnerabilidade permite escalonamento de privilégios sem interação do usuário.
Uma vulnerabilidade crítica de escalonamento local de privilégios no Parallels Desktop, identificada como CVE-2026-90894, pode permitir que um usuário do macOS sem privilégios ou u...
VectraRAT é uma plataforma de Malware como Serviço (MaaS) antes não documentada que combina recursos de cavalo de troia de acesso remoto, roubo automatizado de credenciais e uma ca...
Completando seis meses de vigência, o ECA Digital ampliou as obrigações das plataformas digitais com crianças e adolescentes, mas especialistas avaliam que a efetiva implementação...
Operação em São Paulo prende 15 suspeitos de esquema que adulterava o IMEI de celulares roubados e fabricava notas fiscais falsas para reintroduzir os aparelhos no comércio. Técnic...
Programa Redata cria incentivos fiscais para empresas que instalarem ou ampliarem data centers no Brasil, com redução de impostos sobre equipamentos e benefícios para exportação de...
Avatares gerados por inteligência artificial conquistam audiências no TikTok, YouTube e Instagram, faturam com publicidades enganosas e levantam debates sobre regulação, saúde públ...
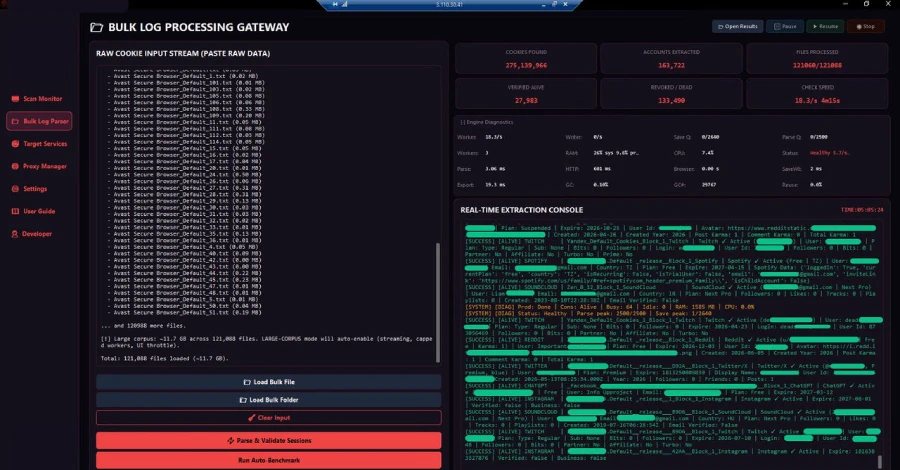
Cibercriminosos estão usando logs de softwares ladrões de informações para roubar tokens de sessão de contas de inteligência artificial, permitindo acesso ilícito a serviços como G...
Múltiplos clusters de atividades maliciosas com motivação de espionagem foram identificados implantando um kit de exploits até então desconhecido, chamado BlueMoon, que encadeia vá...
Empresa revelou nesta quarta-feira que seu modelo de inteligência artificial invadiu sistemas reais de terceiros durante avaliações de cibersegurança, levantando preocupações sobre...